ข่าว
สกมช. เผยรายงานความเสี่ยงไซเบอร์ไทยปี 2569 ยก AI เป็นภัยคุกคามอันดับหนึ่ง ขณะที่ Ransomware ยังน่ากังวล


สำนักข่าวบริคอินโฟ – สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) หรือ NCSA เผยแพร่รายงานการประเมินความเสี่ยงจากภัยคุกคามทางไซเบอร์ของประเทศไทย พ.ศ. 2569 (Thailand National Cyber Risk Assessment Report 2026) เพื่อสะท้อนแนวโน้มภัยคุกคามสำคัญที่ประเทศต้องเฝ้าระวังในระยะ 2 ปีข้างหน้า ผลการสำรวจพบว่าการใช้ปัญญาประดิษฐ์หรือ AI โจมตีระบบเป็นความเสี่ยงที่โดดเด่นที่สุด ขณะที่ภัยคุกคามดั้งเดิมอย่าง Ransomware ยังคงเป็นฐานความเสี่ยงหลักในทุกภาคส่วน
การประเมินความเสี่ยงดังกล่าวรวบรวมข้อมูลจากผู้ตอบแบบสำรวจ 235 ราย ใน 134 หน่วยงาน ครอบคลุม 20 สถานการณ์ความเสี่ยง (R1–R20) โดยมีการวิเคราะห์ข้อมูลความเสี่ยงรวม 1,156 รายการ พบว่า 576 รายการ หรือคิดเป็น 49.8% ถูกจัดให้อยู่ในระดับความเสี่ยงสูง
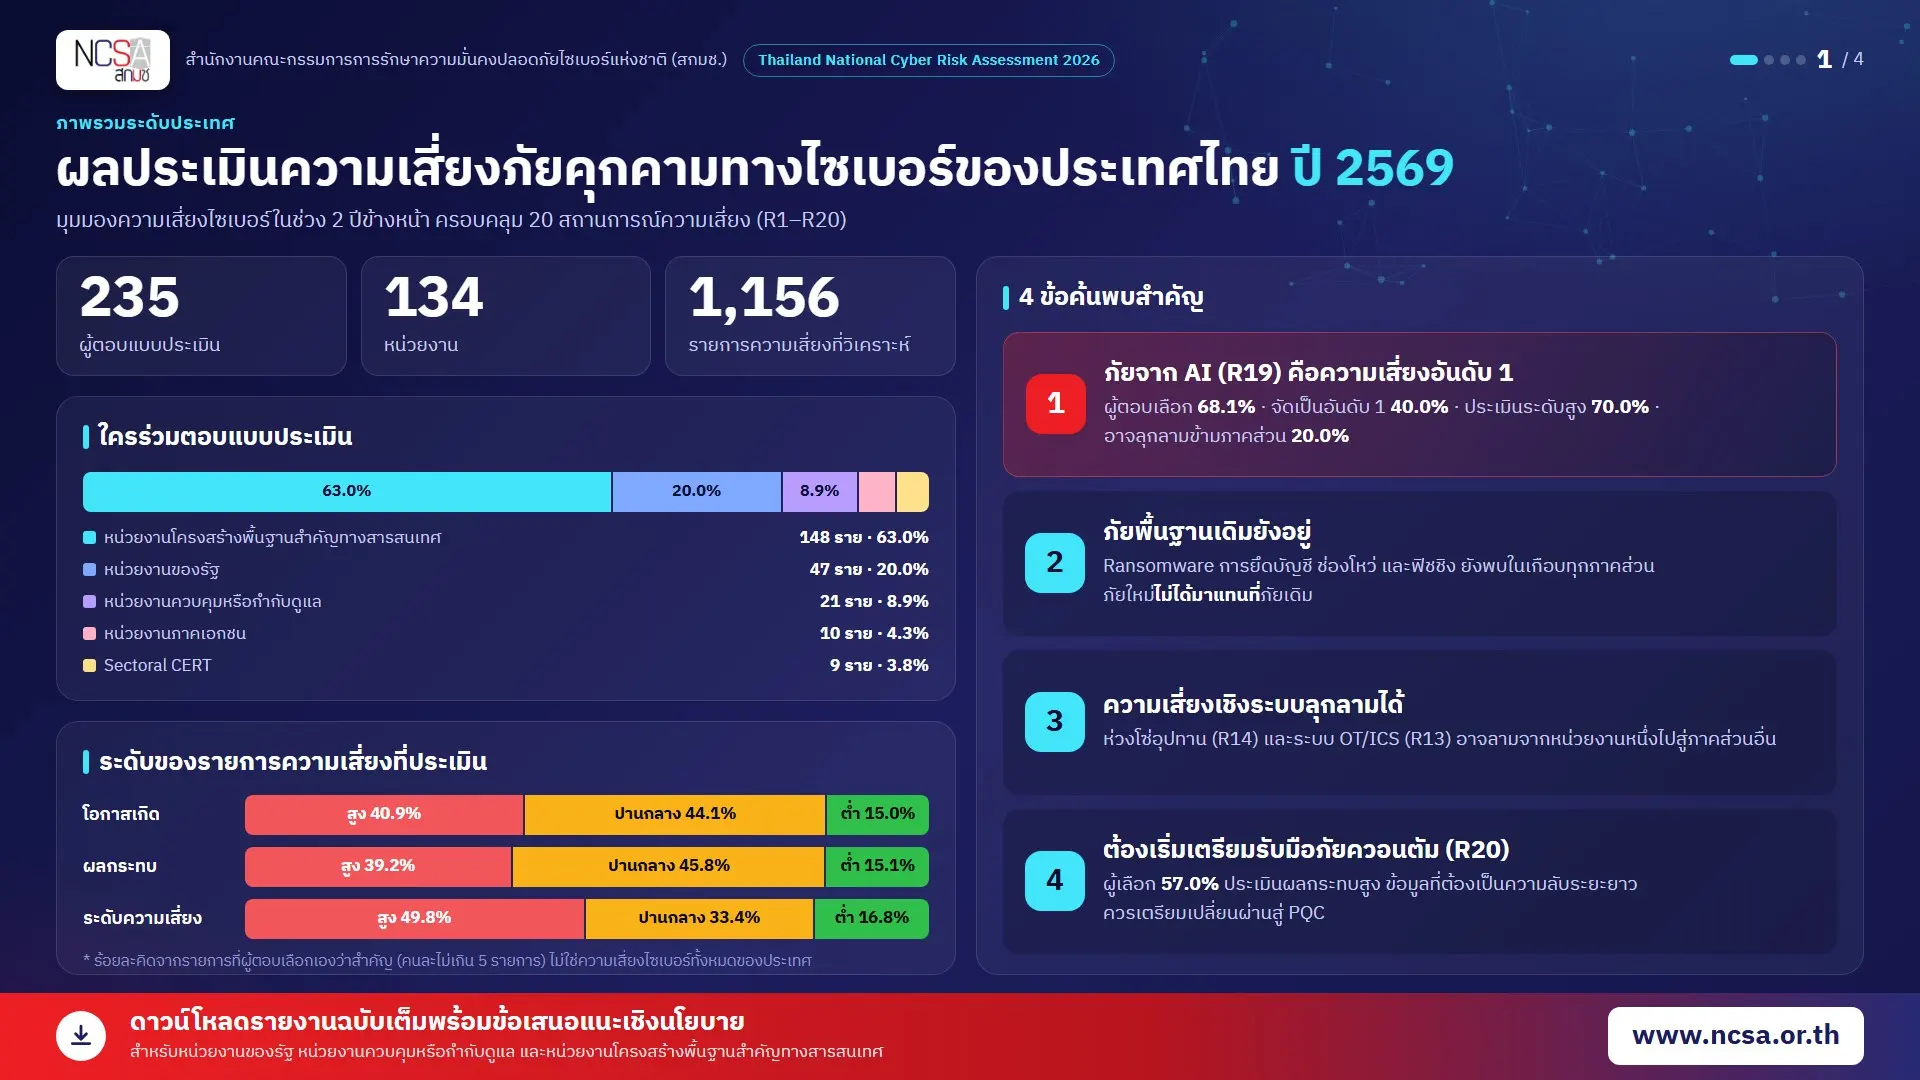
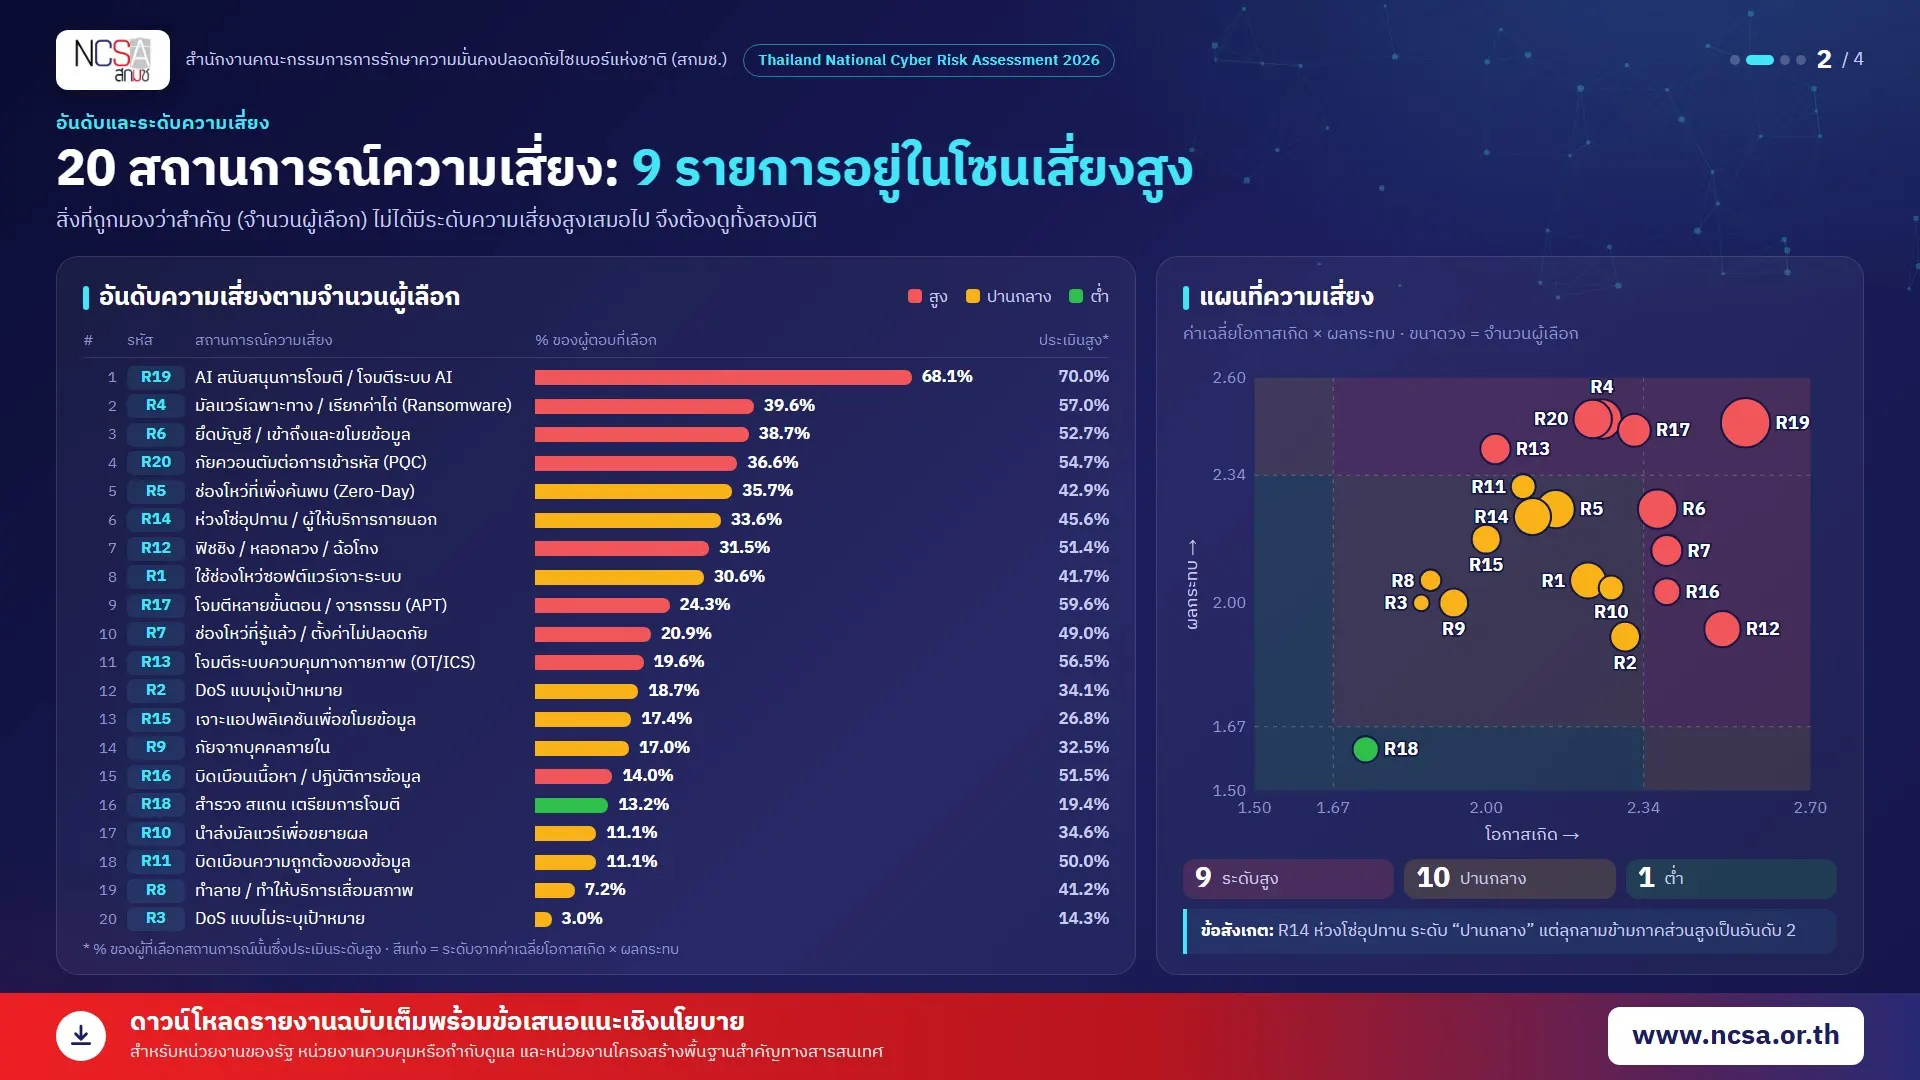
เมื่อพิจารณาค่าเฉลี่ยรายสถานการณ์ พบว่ามี 9 สถานการณ์ที่อยู่ในระดับความเสี่ยงสูง 10 สถานการณ์อยู่ในระดับปานกลาง และ 1 สถานการณ์อยู่ในระดับต่ำ ทั้งนี้ สกมช. ระบุว่าสัดส่วน 49.8% เป็นตัวเลขจากรายการที่หน่วยงานคัดเลือกว่ามีความสำคัญต่อองค์กร ไม่ได้สะท้อนว่าภาพรวมความเสี่ยงทั้งหมดของประเทศอยู่ในระดับสูง
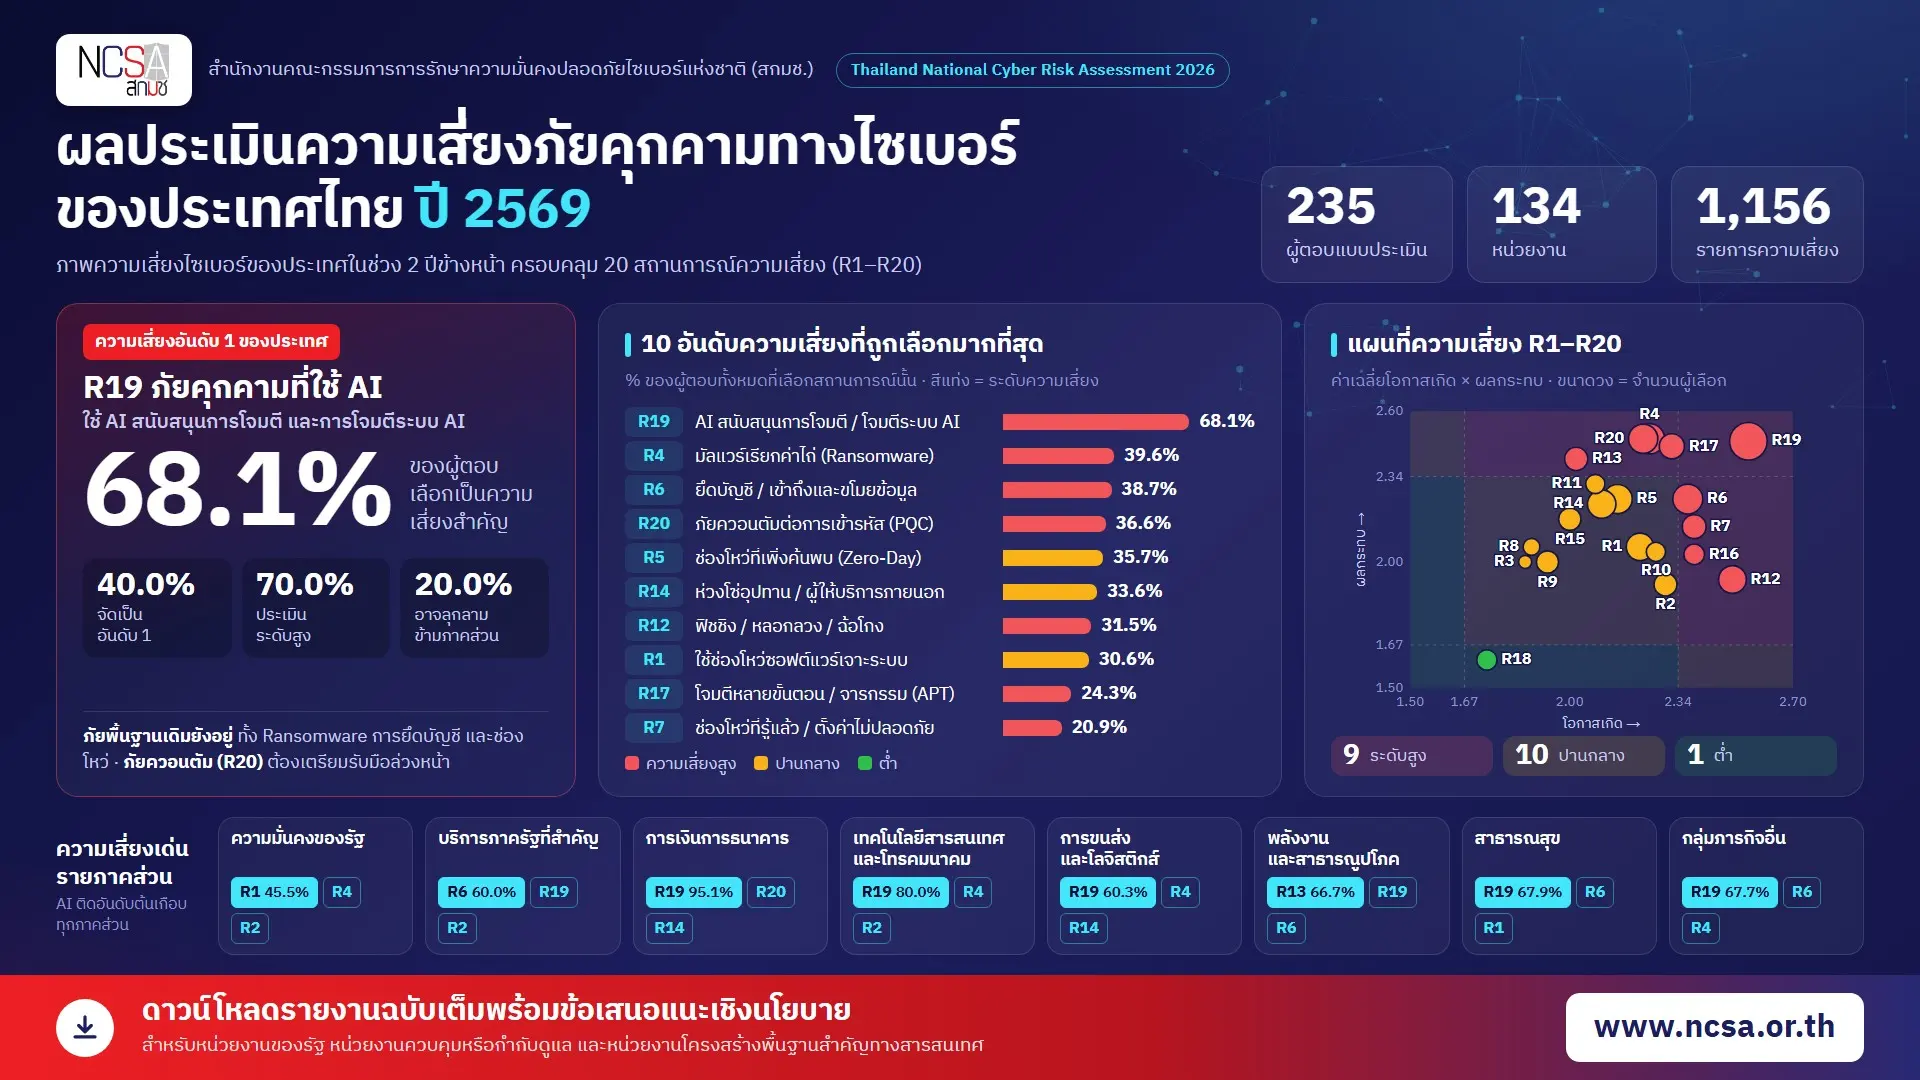
ผลการประเมินชี้ให้เห็นว่า ความเสี่ยงด้านการใช้ AI สนับสนุนการโจมตีและการโจมตีระบบ AI (AI-Enabled Attack) มีผู้ระบุถึง 160 ราย คิดเป็น 68.1% ของผู้ตอบแบบสอบถามทั้งหมด โดยในจำนวนนี้มี 94 ราย หรือ 40.0% จัดให้เป็นความเสี่ยงอันดับหนึ่ง และ 70.0% ประเมินว่ามีความเสี่ยงในระดับสูง ซึ่งเป็นประเด็นที่น่าจับตาใน 7 ภาคส่วนโครงสร้างพื้นฐานสำคัญ
อย่างไรก็ตาม ภัยคุกคามดั้งเดิม เช่น การโจมตีผ่านช่องโหว่ซอฟต์แวร์ (R1), Ransomware (R4), Zero-Day (R5), การเข้าถึงระบบโดยมิชอบ (R6) และ Phishing (R12) ยังคงเป็นภัยที่มีความเสี่ยงสูงอย่างต่อเนื่อง นอกจากนี้ยังพบแนวโน้มความเสี่ยงใหม่จากเทคโนโลยีควอนตัม (Quantum Threat / PQC) ที่เริ่มต้องการการเตรียมการเปลี่ยนผ่านสู่ Post-Quantum Cryptography
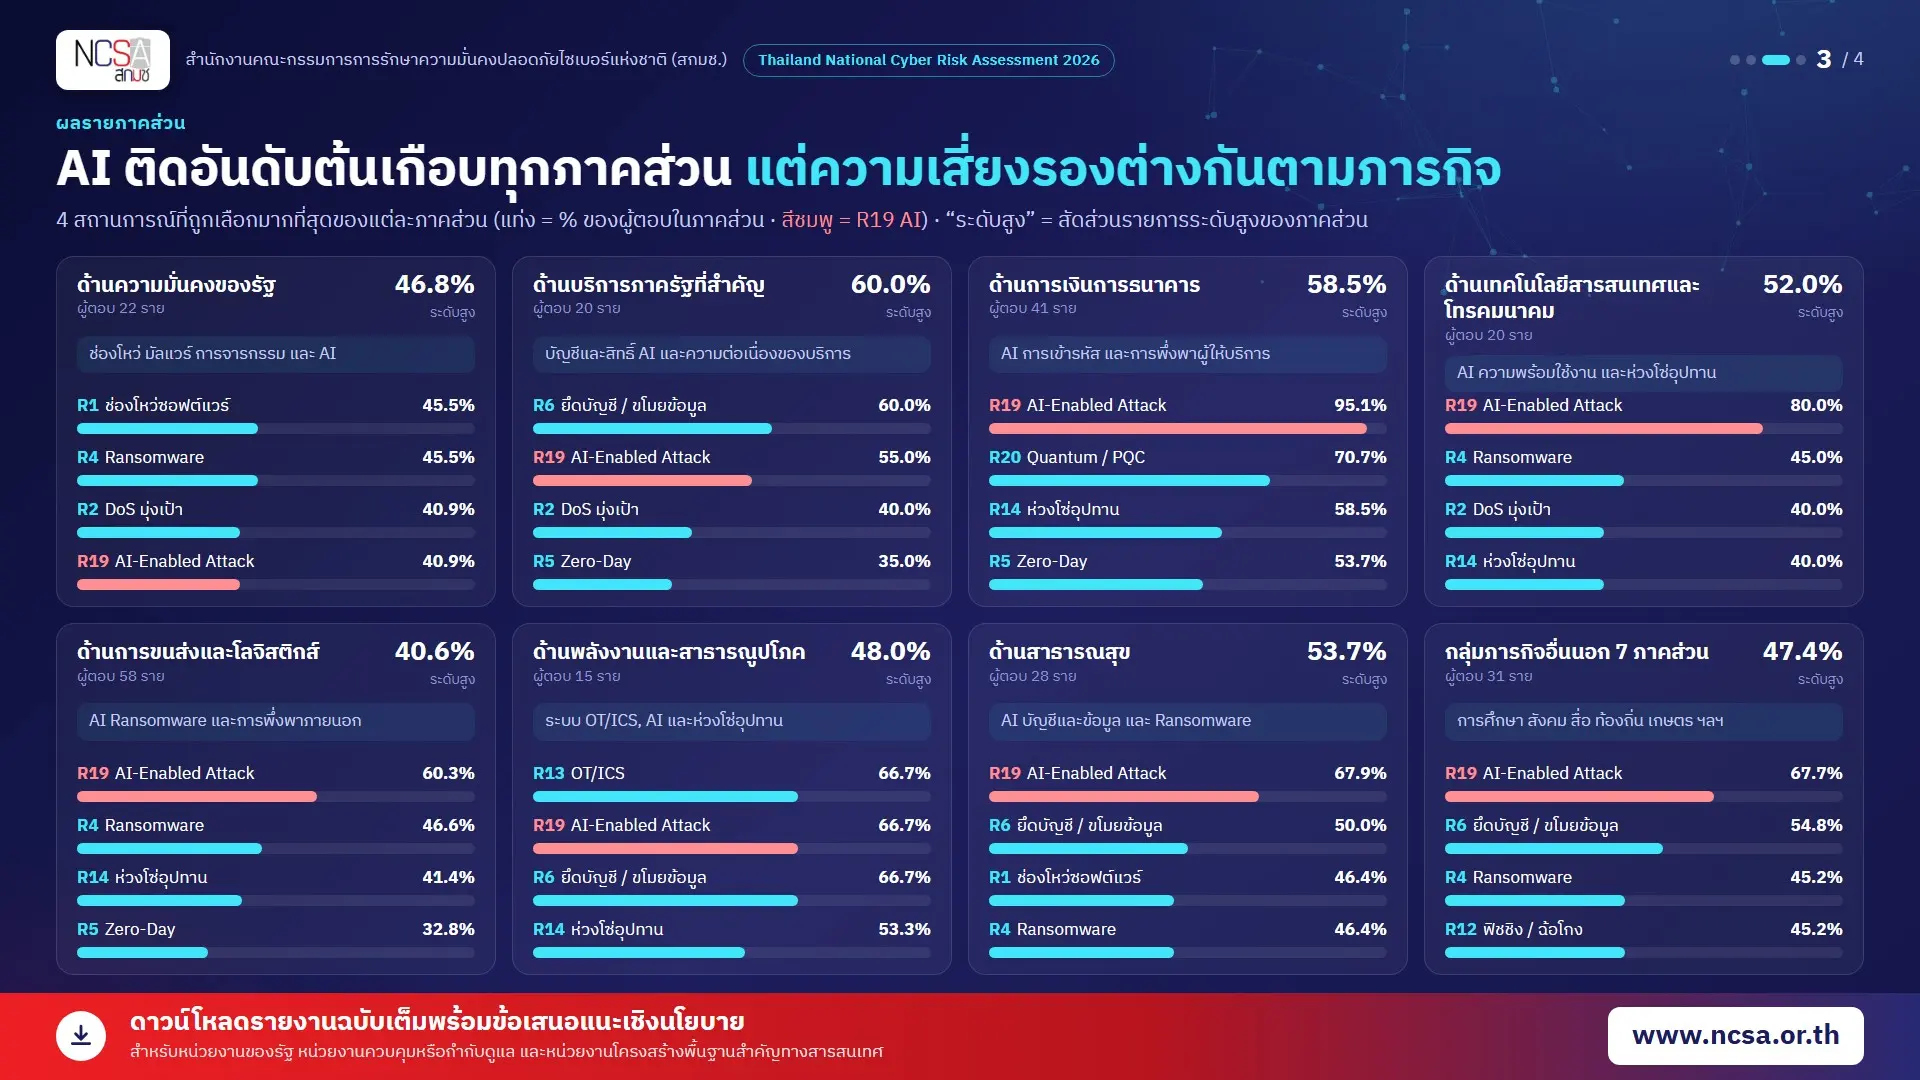
รายงานยังเน้นย้ำถึงผลกระทบต่อเนื่องข้ามภาคส่วน (Cascade Effect) หากเกิดการโจมตีต่อระบบควบคุมกระบวนการทางกายภาพ (OT/ICS) หรือการโจมตีห่วงโซ่อุปทาน (Supply Chain) ซึ่งอาจกระทบต่อบริการภาครัฐ การเงินการธนาคาร และเทคโนโลยีสารสนเทศเป็นวงกว้าง
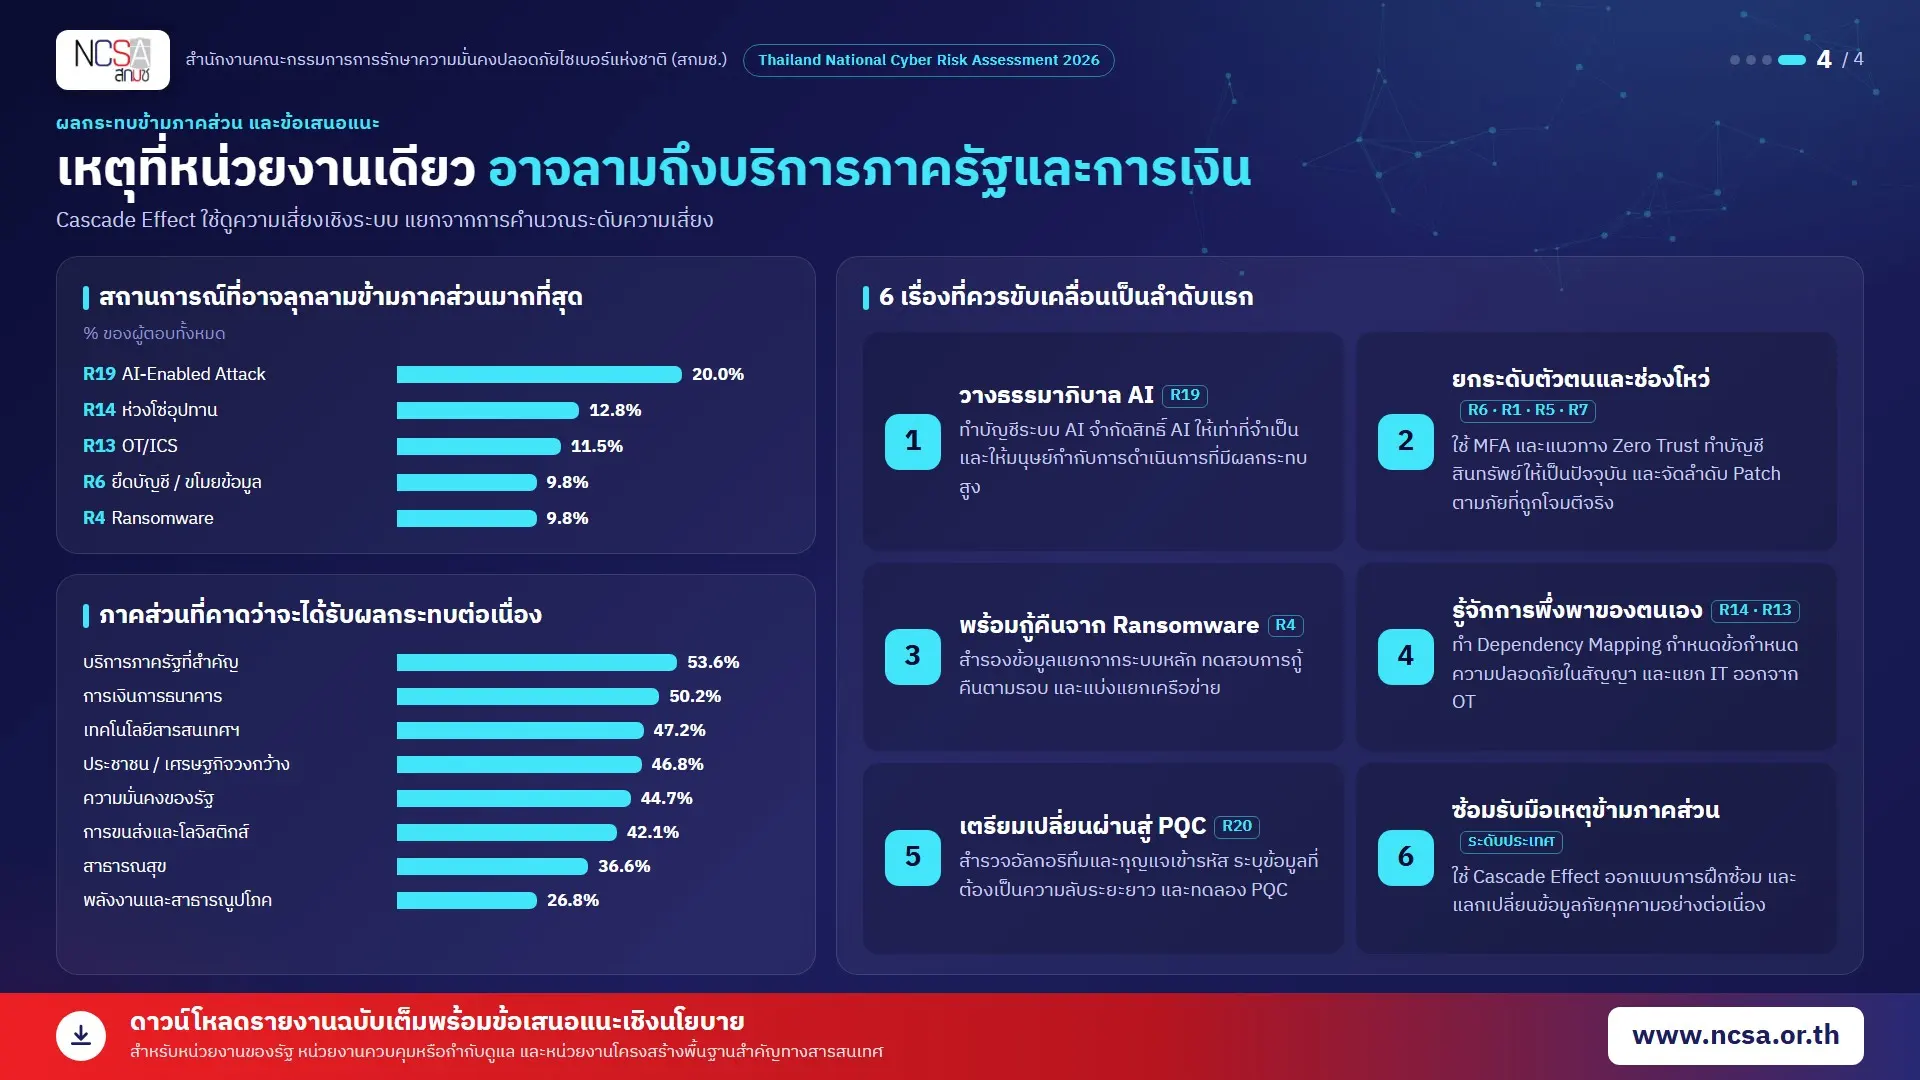
โดย สกมช. ได้เสนอแนวทางขับเคลื่อนเชิงปฏิบัติสำหรับองค์กร ได้แก่ การจัดทำธรรมาภิบาล AI และกำหนดการควบคุมโดยมนุษย์ (Human Oversight), การปรับใช้ระบบยืนยันตัวตนหลายปัจจัย (MFA) ร่วมกับแนวคิด Zero Trust, การสำรองข้อมูลแยกส่วนเพื่อป้องกัน Ransomware, การจัดทำแผนที่การพึ่งพาระบบภายนอก (Dependency Mapping) และการเตรียมพร้อมรับมือภัยคุกคามจากการเข้ารหัสยุคควอนตัม
- ดาวน์โหลดรายงานฉบับเต็มพร้อมข้อเสนอแนะเชิงนโยบายได้ที่ https://dg.th/vxusz41lgp