ข่าว
หน่วยงานความมั่นคงสากลเตือนภัย! กลุ่มแฮกเกอร์เกาหลีเหนือ WaterPlum ลวงสัมภาษณ์งานเจาะระบบขโมยคริปโต

สำนักข่าวบริคอินโฟ – หน่วยงานความมั่นคงและบังคับใช้กฎหมายระดับนานาชาติ ได้แก่ สำนักงานตำรวจแห่งชาติญี่ปุ่น (NPA), สำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติญี่ปุ่น (NCO), สำนักงานสอบสวนกลางสหรัฐฯ (FBI), ศูนย์อาชญากรรมไซเบอร์กระทรวงกลาโหมสหรัฐฯ (DC3), ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งออสเตรเลีย (ASD’s ACSC) รวมถึงหน่วยข่าวกรองเยอรมนี (BND) และสำนักงานคุ้มครองรัฐธรรมนูญเยอรมนี (BfV) ร่วมออกแถลงการณ์เตือนภัยกลุ่มภัยคุกคามทางไซเบอร์จากเกาหลีเหนือในชื่อ WaterPlum หรือที่รู้จักกันในชื่อ Contagious Interview ซึ่งมุ่งเป้าโจมตีผู้เชี่ยวชาญด้านไอทีและนักพัฒนาซอฟต์แวร์ทั่วโลก เพื่อขโมยข้อมูลและสินทรัพย์ดิจิทัล
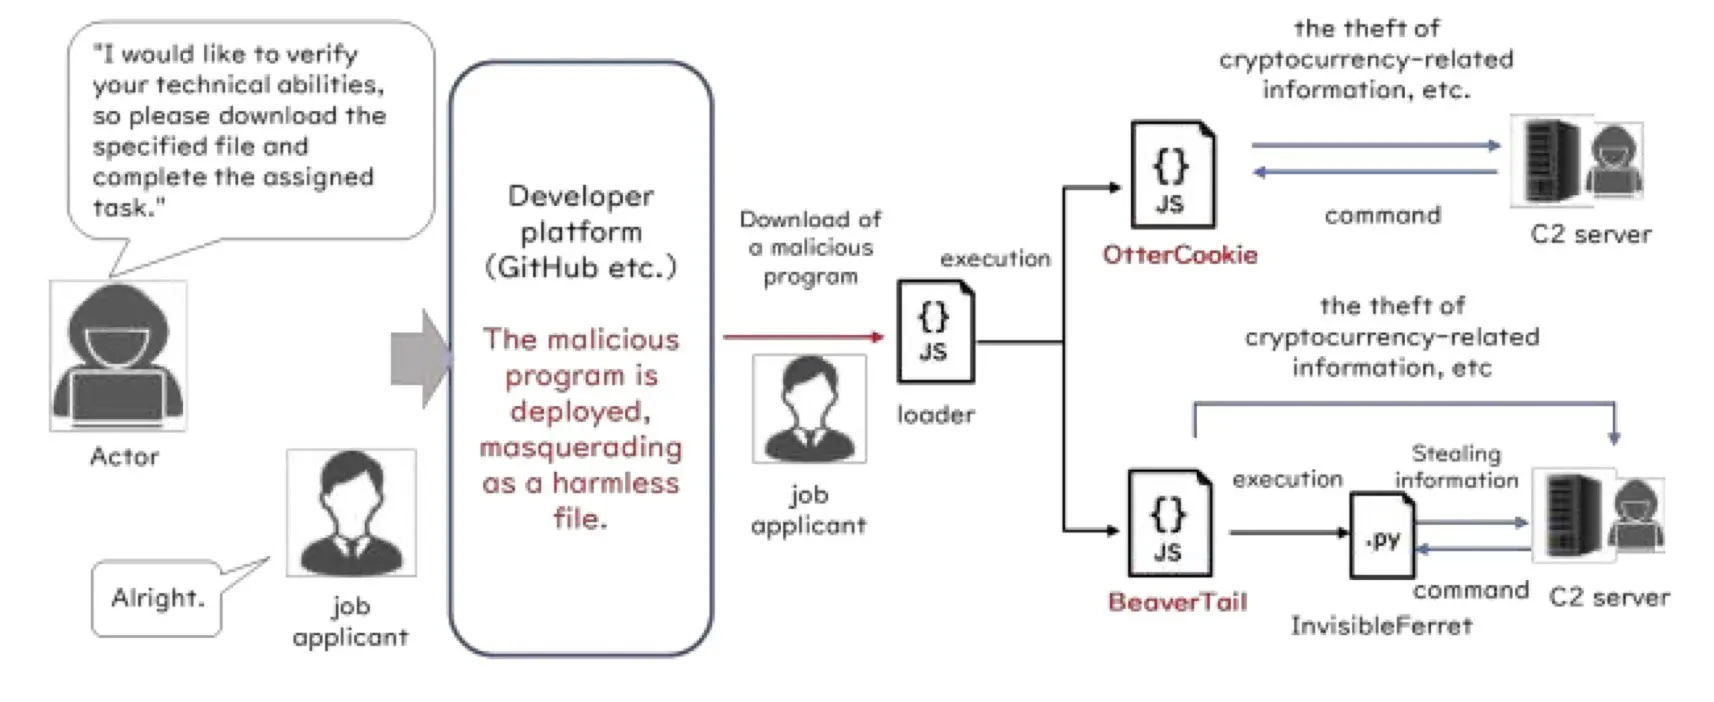
จากการประเมินของหน่วยงานความมั่นคงระบุว่า กลุ่มแฮกเกอร์ WaterPlum และแรงงานไอทีเกาหลีเหนือบางส่วนปฏิบัติการอยู่ภายใต้สังกัดสำนักอำนวยการทั่วไปที่ 313 ของกรมอุตสาหกรรมยุทธภัณฑ์ คณะกรรมการกลางพรรคแรงงานเกาหลี โดยแฮกเกอร์จะปลอมตัวเป็นบริษัทจ้างงานชั้นนำในกลุ่มธุรกิจ AI, บล็อกเชน หรือ NFT ผ่านแพลตฟอร์มโซเชียลมีเดียและเว็บไซต์ฟรีแลนซ์ ก่อนจะหลอกล่อผู้สมัครงานผ่านขั้นตอนการสัมภาษณ์ออนไลน์หรือการทดสอบเขียนโปรแกรม เพื่อให้เหยื่อดาวน์โหลดไฟล์มัลแวร์ตระกูลต่างๆ เช่น BeaverTail, InvisibleFerret หรือมัลแวร์ประเภท Remote-Access Trojans (RAT) เข้าไปเปิดช่องทางควบคุมระบบคอมพิวเตอร์ระยะไกล
ข้อมูลสถิติชี้ว่า ตั้งแต่ช่วงเดือนธันวาคม 2025 ถึงกรกฎาคม 2026 กลุ่มผู้ก่อภัยคุกคามสามารถฝังมัลแวร์ในอุปกรณ์คอมพิวเตอร์ไปแล้วไม่ต่ำกว่า 30,000 เครื่อง ในกว่า 100 ประเทศ พร้อมทั้งโจรกรรมข้อมูลและรหัสผ่านกระเป๋าเงินดิจิทัลไปมากกว่า 7,000 บัญชี คิดเป็นมูลค่าความเสียหายที่ถูกโอนย้ายไปยังเกาหลีเหนือไม่น้อยกว่า 1.7 พันล้านเยน หรือประมาณ 10.71 ล้านดอลลาร์สหรัฐ อีกทั้งยังนำภาพบัตรประชาชนและเอกสารสำคัญของเหยื่อไปใช้สวมรอยเพื่อเปิดบัญชีและสมัครงานหลอกลวงในโครงการอื่นเพิ่มเติม
นอกจากนี้ ทางการญี่ปุ่นยังเปิดเผยการตรวจค้นและทลายเครือข่ายคอมพิวเตอร์โน้ตบุ๊กควบคุมระยะไกล หรือ Laptop Farm ได้เป็นครั้งแรกในประเทศ ซึ่งดำเนินการโดยผู้สนับสนุนในพื้นที่เพื่อปกปิดตำแหน่งจริงของแรงงานไอทีเกาหลีเหนือ ขณะที่ฝั่งสหรัฐฯ ทาง FBI ได้เดินหน้าดำเนินคดีกับกลุ่มผู้ให้ความช่วยเหลือในการอำนวยความสะดวกด้านบัญชีและอุปกรณ์ เพื่อสกัดกั้นการส่งรายได้กลับไปสนับสนุนโครงการทางทหารของรัฐบาลเปียงยาง
หน่วยงานความมั่นคงจึงเน้นย้ำเตือนองค์กรธุรกิจและผู้ปฏิบัติงานสายไอที ให้เพิ่มความระมัดระวังในการเปิดไฟล์โปรเจกต์งานจากบุคคลภายนอก หลีกเลี่ยงการเปิดโค้ดที่ไม่น่าเชื่อถือบนเครื่องทำงานหลัก พร้อมแนะนำให้บริษัทที่ว่าจ้างงานจากระบบออนไลน์ตรวจสอบประวัติผู้สมัครอย่างรอบคอบ หลังพบพฤติกรรมใช้เทคโนโลยี AI ดัดแปลงใบหน้าระหว่างสัมภาษณ์งาน และมักเรียกร้องขอรับค่าตอบแทนเป็นสกุลเงินคริปโทเคอร์เรนซี